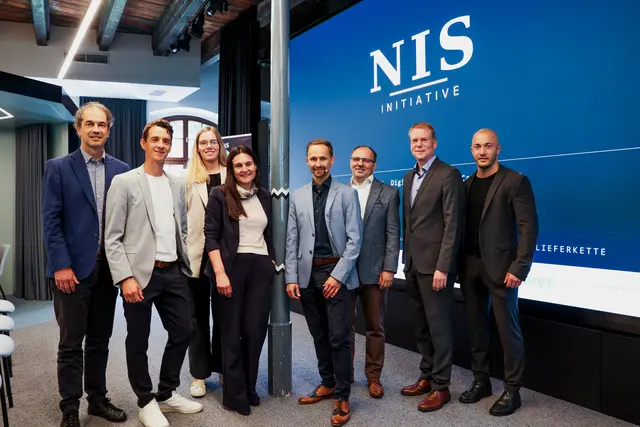
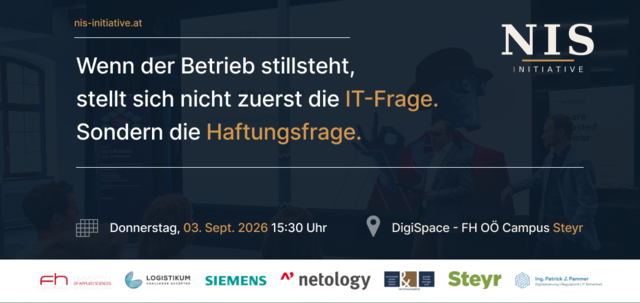
Aufgrund der hohen Resonanz wird die NIS Initiative am Donnerstag, 3. September 2026 im DigiSpace der FH Steyr mit dem bewährten Programm des Auftakts fortgeführt. Vortragende und Partner haben ihre Teilnahme bereits bestätigt.
Im Fokus stehen Pflichten für Unternehmen, die direkt oder indirekt von NIS2 und dem seit 01.01.2026 in Kraft getretenen NISG 2026 betroffen sein können – insbesondere auch Zulieferbetriebe, Dienstleister und Technologiepartner kritischer oder wesentlicher Einrichtungen.
Gerade in Steyr und Umgebung betrifft das zahlreiche Unternehmen aus Industrie, Maschinenbau, Automatisierung, IT, Logistik, Energie, Lebensmittelversorgung, öffentlicher Verwaltung und produktionsnahen Dienstleistungen. Auch wer selbst nicht unmittelbar unter das NISG 2026 fällt, kann über Kundenanforderungen, Lieferketten, Ausschreibungen, Vertragsvorgaben oder Sicherheitsnachweise betroffen sein.
Die erste Veranstaltung hat deutlich gezeigt: Cyber-Resilienz ist keine reine IT-Frage. Das NISG 2026 rückt Verantwortung, Nachweisbarkeit und Haftung auf Leitungsebene in den Fokus. Rechtliche Konsequenzen können bis zum Tätigkeitsverbot reichen. Lieferketten- und Third-Party-Risk-Management sind keine kurzfristigen Projekte, sondern benötigen Monate bis Jahre. Erfahrungen von der NATO-Ostflanke zeigen zudem, dass Cyberangriffe längst Teil realer operativer Bedrohungslagen sind.
Die Veranstaltung bringt Perspektiven aus Management, IT, OT, Recht und Supply Chain zusammen. Beiträge kommen unter anderem von netology, Siemens, SPWR Rechtsanwälte, FH Steyr / Logistikum der FH OÖ und dem Magistrat Steyr. Dadurch soll sichtbar werden, dass Cyber-Resilienz nicht nur eine technische Frage ist, sondern auch Organisation, Verantwortung, Lieferketten und Entscheidungswege betrifft.
Ziel ist eine praxisnahe Einordnung, welche Anforderungen Unternehmen direkt oder indirekt betreffen können und welche Maßnahmen für mehr Cyber-Resilienz besonders relevant sind.
Programmüberblick
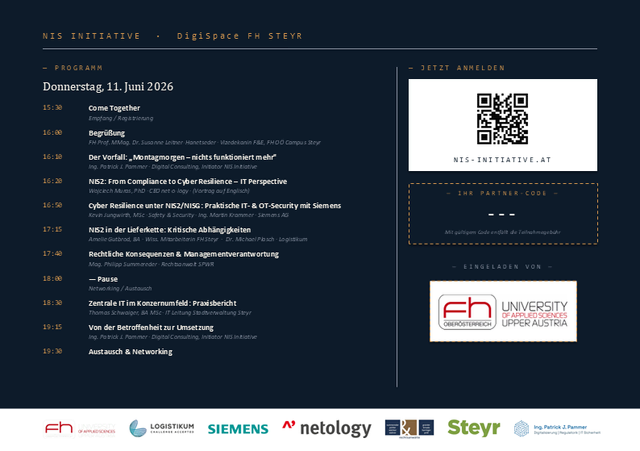
- Cybervorfall-Szenario: „Montagmorgen – nichts funktioniert mehr“
- NIS2 und Cyber-Resilienz aus IT-Perspektive
- Praktische IT- und OT-Security mit Siemens
- Lieferketten, Third Party Risk Management und Abhängigkeiten
- Rechtliche Verantwortung, Nachweisbarkeit und Haftung
- Praxisperspektive zentrale IT in Konzernstrukturen
- Austausch, Diskussion und Networking
Die Veranstaltung richtet sich insbesondere an Geschäftsführung, IT-Verantwortliche, OT-/Produktionsverantwortliche, Compliance, Risikomanagement, Einkauf, Supply Chain Management sowie Organisationen, die direkt oder indirekt von NIS2/NISG 2026 betroffen sein können.
Ort: DigiSpace, FH OÖ Campus Steyr
Datum: Donnerstag, 03. September 2026
Beginn: 15:30 Uhr
Weitere Informationen und Anmeldung:
https://nis-initiative.at/#register
Für ausgewählte regionale Netzwerkpartner stehen begrenzte Teilnahmekontingente zur Verfügung.