NIS2/NISG 2026
Viele Unternehmen sind betroffen, ohne es zu wissen

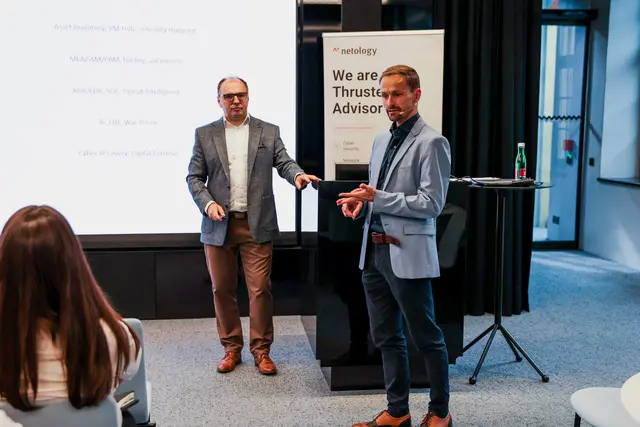
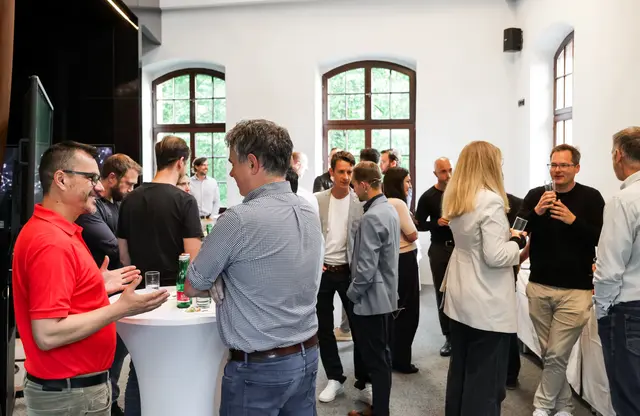
- Keynote netology: Wojciech Muras, CEO von netology und Initiator Patrick J. Pammer zeigten die Bedeutung von Cyber-Resilienz in akuten Angriffssituationen.
- Foto: nis-initiative.at
- hochgeladen von Patrick J. Pammer
STEYR. Montagmorgen nach einem verlängerten Wochenende. Die Produktion startet nicht. Die PCs sind verschlüsselt. Kunden rufen an, LKWs warten bereits vor dem Tor – und niemand weiß, wer jetzt entscheidet.
So beginnt ein Szenario, das viele Unternehmen lieber nicht erleben möchten. Doch genau solche Situationen zeigen, worum es bei NIS2 und dem NISG 2026 im Kern geht: nicht um Dokumente, sondern um die Frage, ob ein Unternehmen im Ernstfall handlungsfähig bleibt.
Der erste Irrtum: „Das betrifft uns nicht“
Viele Betriebe denken bei NIS2 zuerst an Energie, Gesundheit, Behörden oder große Infrastrukturbetreiber. Tatsächlich reicht der Blick weiter: Auch Verkehr, Wasser, digitale Infrastruktur, IKT-Dienste, Chemie, Lebensmittel, Herstellung von Waren, digitale Dienste und Forschung zählen zu den relevanten Bereichen.
Dazu kommt die indirekte Betroffenheit. Wer für solche Unternehmen liefert, IT- oder OT-Systeme betreut, Daten verarbeitet, Anlagen wartet oder Teil einer wichtigen Lieferkette ist, kann plötzlich selbst Antworten liefern müssen.
Der zweite Irrtum: „Das macht die IT“
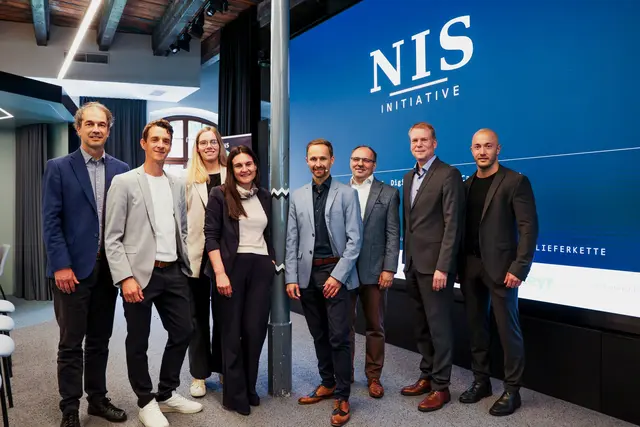
Bei der ersten NIS Initiative am 11. Juni im DigiSpace der FH OÖ Campus Steyr wurde schnell klar: Technik ist wichtig, aber sie löst das Thema nicht allein.
Thomas Schwaiger, IT-Leiter der Stadtverwaltung Steyr, brachte es in seinem Praxisbericht auf den Punkt:
„NIS2 beginnt oft in der IT – gelöst wird es dort aber nicht.“
Wenn ein Betrieb stillsteht, geht es um Entscheidungen, Verantwortung, Kommunikation, Lieferfähigkeit und Wiederanlauf. Genau deshalb betrifft NISG 2026 auch Geschäftsführung, Einkauf, Produktion, Recht, Risikomanagement und Lieferkette.
Ab 1. Oktober wird es konkret
Ab 1. Oktober 2026 greifen die zentralen operativen Pflichten des NISG 2026. Direkt betroffene Einrichtungen müssen sich bis 31. Dezember 2026 bei der Cybersicherheitsbehörde registrieren.
Für viele Unternehmen beginnt die eigentliche Arbeit aber schon vorher: Bin ich direkt betroffen? Bin ich über Kunden oder Lieferketten betroffen? Welche Nachweise werden künftig verlangt? Und wer im Unternehmen kann diese Fragen überhaupt beantworten?
Die Lieferkette fragt nach Antworten
FH Steyr und Logistikum zeigten bei der NIS Initiative, warum Lieferketten heute keine einfachen Ketten mehr sind. Sie sind komplexe Netzwerke: mit Schnittstellen, Cloud-Diensten, Fernwartung, Logistik, Datenflüssen, IT-Systemen und OT-Zugängen.
Ein Kunde fragt dann nicht nach Bauchgefühl. Er fragt nach Zuständigkeiten, Notfallkontakten, sicheren Zugängen, geprüften Lieferanten und funktionierenden Wiederanlaufplänen.
Wer darauf keine Antwort hat, riskiert nicht nur Ärger mit Vorschriften, sondern auch Vertrauen.
Wenn Organisationen unter Druck stehen
Wojciech Muras, CEO von netology aus Katowice, brachte Erfahrungen aus Polen und von der NATO-Ostflanke ein. Allein 2025 wurden dort über 658.000 Meldungen an CERT Polska/NASK und mehr als 260.000 eindeutige Sicherheitsvorfälle verzeichnet.
Seine Kernaussage:
„Der wahre Wert von NIS2 zeigt sich, wenn eine Organisation unter Druck steht.“
Dann zählt nicht, was am Papier steht, sondern Antworten auf konkrete Fragen:
- Wer entscheidet?
- Wer kommuniziert?
- Sind Backups sauber und wiederherstellbar?
- Können kritische Prozesse wiederhergestellt werden?
Siemens ergänzte dazu die industrielle Perspektive: Gerade Produktionsanlagen, Gebäude- und Sicherheitstechnik laufen oft viele Jahre, sind zunehmend vernetzt und können nicht wie ein gewöhnlicher Büro-PC behandelt werden.
Hohe Resonanz: Fortsetzung am 3. September
Die Rückmeldungen zur ersten NIS Initiative waren eindeutig: Besonders geschätzt wurden verständliche Aufklärung, echte Praxisbeispiele, den gesamtheitlichen Blick auf IT, OT, Recht und Lieferkette, sowie der Erfahrungsaustausch mit anderen Unternehmen.
Aufgrund der hohen Resonanz findet die NIS Initiative am Donnerstag, 3. September 2026, erneut im DigiSpace der FH OÖ Campus Steyr statt.
Im Fokus stehen diesmal noch stärker: Betroffenheit prüfen, Registrierung vorbereiten, Risiken priorisieren, Lieferketten absichern und Vorbereitung auf Cybervorfälle.
Weitere Informationen:
https://nis-initiative.at
 Aktuelle Nachrichten aus Steyr & Steyr-Land auf
 Du willst eigene Beiträge veröffentlichen?
Du möchtest kommentieren?
Du möchtest zur Diskussion beitragen? Melde Dich an, um Kommentare zu verfassen.